在信息化日新月异的时代,网络安全已经成为了企业运营不可或缺的一部分。等保测评(等级保护测评)作为确保企业信息系统安全的重要手段,在推动信息安全体系建设方面发挥了至关重要的作用。
等级保护制度与企业信息安全
国家实施的信息安全等级保护制度,要求企业在使用电子信息资源时必须遵守相应的安全标准进行防护。等保测评通过对企业的信息系统进行全面的安全性评估和安全建设整改,帮助企业了解自身存在的安全隐患,并采取相应措施进行改进,从而提升整体的信息网络安全水平。
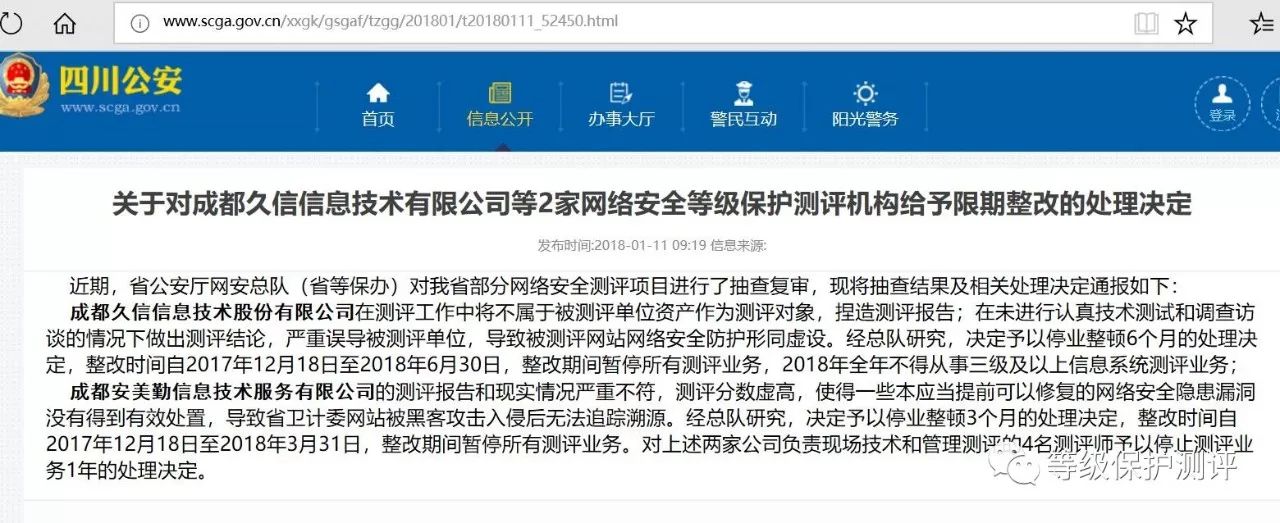
等级与适用范围
信息安全等级分为五个级别:从第一级到第五级逐步提高。根据企业所处行业的不同以及其系统重要性和业务特性,选择适宜的等级标准进行建设。一般而言,涉密单位、电子商务平台、医疗系统等较为重要的信息系统应当达到第三级或以上。
测评整改的重要性
企业在日常运营过程中难免会遇到安全事件或者受到攻击。这时候,等保测评不仅能及时发现并修复问题,还能帮助企业构建完善的安全防护体系,降低潜在风险。通过定期的检查和不断的改进,企业可以确保信息系统始终处于一个较为健康的运行状态。
以实际案例为例
某大型央企在开展等保测评的过程中,发现了多处安全隐患点,并据此进行了全面整改。例如,在网络边界防护方面增加了防火墙设备;数据库管理中引入了审计日志机制等等。这些整改措施不仅提高了整体系统的安全性,也为其后续发展奠定了坚实基础。
结语:防患未然的智慧之选
对于所有重视信息安全的企业而言,开展等保测评并非可有可无的选择,而是确保自身在复杂网络环境中稳定前行的关键手段之一。通过持续的努力和整改工作,企业不仅能够更好地保护用户隐私信息不被泄露,还能提升内部管理效率和服务质量。
简言之,在当今信息化大潮下,无论是从小型企业到大型集团,每一个环节都不容忽视,只有建立健全的信息安全防护体系,才能在激烈的市场竞争中立于不败之地。